プレスリリース
独自調査:84サイト中40サイトで、既知の脆弱性が指摘された古いバージョンのjQueryを検出。情報漏洩を防ぐため、自社サイトの対策状況の確認を
リリース発行企業:株式会社Spider Labs
情報提供:
株式会社Spider Labs(本社:東京都港区、代表取締役:大月 聡子、以下「Spider Labs」)は、Webサイトの脆弱性対策サービス「Spider AF SiteScan」で国内84サイトを独自に調査し、約半数に当たる40サイト(47.6%)で、既知の脆弱性が指摘された古いバージョンの「jQuery」を検出しました。jQueryとはサイトの表示や操作などに使うプログラムである、JavaScriptライブラリの一つです。
対象の問題は、特定の条件で攻撃者の不正なプログラムが動くおそれがあるもので、開発元は2020年4月に修正版を公開しています。ただし、修正版が公開されても、自社サイトへの更新や修正の反映が必要です。
情報漏洩への警戒が高まる中、当社は企業のWeb担当者に制作・保守担当と連携した点検を呼びかけるとともに、現状把握に役立つ無料診断を案内しています。
調査背景:情報漏洩事案が増加。サイトの「見た目」だけではわからない弱点も
MM総研が10月14日に公表した調査によると、2026年1〜9月に国内で公表されたサイバー攻撃による情報漏洩事案は、漏洩の可能性を含め454件で、前年同期比49%増となりました。IPAも10月9日、外部に公開しているシステムについて、修正プログラムの適用漏れがないか確認するよう呼びかけています。[1・2]企業のWebサイトでは、文章や画像などの掲載内容を更新する一方、表示や操作を支えるJavaScriptライブラリについても、継続して更新・修正の状況を確認する必要があります。ページが正常に表示され、問題なく操作できていても、安全上の弱点が残っている場合があるためです。
独自調査:84サイト中40サイトで、既知の脆弱性が指摘された古いjQueryを検出
jQueryでは以前、特定の条件で、サイト訪問者のブラウザ上で不正なプログラムが動く脆弱性が見つかり、開発元は2020年4月にこの問題を修正した「jQuery 3.5.0」を公開しました。[3]しかし、当社が国内84サイトを調査したところ、約半数に当たる40サイトで、この脆弱性が指摘された、3.5.0より前の古いバージョンが見つかりました。修正版の公開から6年以上が経った今も、対策状況の確認が必要な古いバージョンが検出されています。
修正版が公開されても、各サイトで使用しているjQueryが自動的に更新されるわけではありません。サイトの管理者や制作・保守担当者が、使用中のjQueryを更新するか、必要な修正を加えることで対策が反映されます。
古い1.x・2.x系を使っている場合、公式の修正版を使うには3.5.0以降への移行が必要です。移行の際は、フォームなどが正しく動くかの確認も欠かせません。まずは、自社サイトで使っているバージョンと、この脆弱性への対策が済んでいるかを確認することが重要です。
弱点が悪用されると、閲覧者の入力情報が盗まれるおそれも
今回のjQueryの問題は、攻撃者が用意した内容をサイトが特定の方法で処理すると、閲覧者のブラウザで不正なプログラムが動くおそれがあるものです。[3]こうした攻撃は「XSS(クロスサイトスクリプティング)」と呼ばれます。一般的な影響として、サイトの作りや利用条件によっては、フォームに入力した情報を読み取られ、外部へ送信されるおそれがあり[4]、企業のサイトを訪れた利用者が、被害を受ける可能性があります。
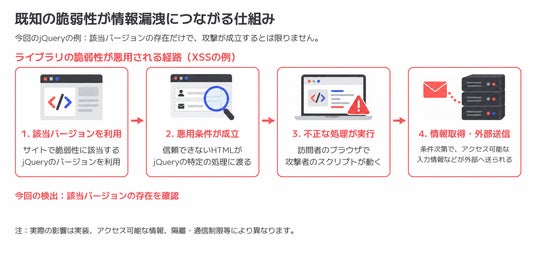
既知の脆弱性が情報漏洩につながる仕組み
調査対象の約3分の2で、既知の脆弱性に該当するJavaScriptライブラリを検出
jQuery以外も含めた調査結果では、84サイト中56サイト(66.7%)で、既知の脆弱性に該当するバージョンのJavaScriptライブラリを検出しました。最も多かったのは、前述のXSSに関連する検出で、51サイト(60.7%)に上りました。この51サイトには、jQueryの問題に該当する40サイトも含まれます。
このほか、ライブラリの動作に影響する「プロトタイプ汚染」や、処理の遅延・停止を招くおそれがある「ReDoS」に関連する検出もありました。サイトの点検では、掲載内容だけでなく、その動作を支えるライブラリまで把握することが求められます。
対策:「これまで問題がなかった」で終わらせず、制作・保守担当に確認を
これまで被害が表面化していなくても、JavaScriptライブラリの弱点が解消されているとは限りません。Spider Labsは企業のWeb担当者に対し、制作・保守担当と次の3点を確認することを推奨します。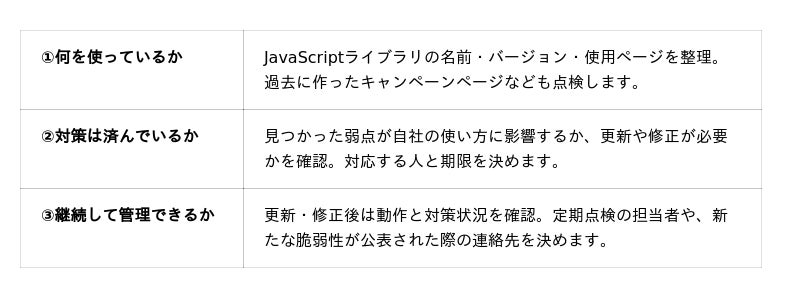
制作を外部に委託している場合も、公開後のセキュリティ対応を誰が担うか共有しておくことが重要です。まずは、次のように確認してください。
「自社サイトで使っているJavaScriptライブラリについて、既知の脆弱性への対策は済んでいますか。対応が必要なものがあれば、対応内容と完了予定日を教えてください」
自社サイトの状況がわからない担当者へ、脆弱性の無料診断を提供中
「何から確認すればよいかわからない」「制作・保守担当に相談する材料がほしい」という方は、「Spider AF SiteScan」の無料診断をご活用いただけます。無料診断では、以下の結果を確認できます。
- 既知の脆弱性に該当するJavaScriptライブラリの検出結果
- HTTPセキュリティヘッダーなど、セキュリティ基礎設定の診断結果とスコア
診断結果を制作・保守担当と共有し、自社への影響や必要な対応の確認にお役立てください。
タグの設置やクレジットカードの登録は不要です。
Spider AF SiteScan:https://jp.spideraf.com/sitescan
無料診断はこちらから:https://jp.spideraf.com/sign-up
調査概要・注記
調査主体:株式会社Spider Labs調査対象:Spider AF SiteScanの診断を実施した国内84サイト(66ドメイン)。
集計期間:2026年10月7日〜13日の7日間
調査方法:主にトップページで読み込まれるJavaScriptライブラリのバージョンを、既知の脆弱性情報と照合
対象としたjQueryの問題:CVE-2020-11022/CVE-2020-11023
※検出はバージョン情報に基づきます。古いバージョンのまま修正を適用したものも集計に含まれ、各サイトでの攻撃の成立や情報漏洩の発生を示すものではありません。
※脆弱性の種類には重複があります。Cookieなどの設定不備は今回の集計に含みません。
※修正版の公開時期は、個別サイトでの使用期間や未対策の期間を示すものではありません。
出典
[1]MM総研:国内のサイバー攻撃による情報漏洩に関する調査(https://www.m2ri.jp/release/detail.html?id=741)[2]IPA(独立行政法人 情報処理推進機構):2026年10月9日の注意喚起(https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html)
[3]jQuery 3.5.0公開告知(https://blog.jquery.com/2020/04/10/jquery-3-5-0-released/)/CVE-2020-11022/CVE-2020-11023
[4]IPA「安全なウェブサイトの作り方:クロスサイト・スクリプティング」/MDN「クロスサイトスクリプティング(XSS)」(https://developer.mozilla.org/ja/docs/Web/Security/Attacks/XSS)
特集
最新ニュース
学ぶ・知る
食べる
暮らす・働く
見る・遊ぶ
みん経トピックス
プレスリリース