情報提供:
Tempura technologies株式会社(本社:東京都渋谷区、代表取締役CEO:神尾 守耀)は、生成AIによるハッキングや個人情報の流出を防ぐセキュリティソリューション「Securiy(セキュリー)」の正式提供を開始しました。生成AIが攻撃に使われ始め、個人情報の大規模な流出も相次ぐなか、Securiyは攻撃者と同じようにAIを使ってお客様のWebサービスへの攻撃を再現し、「他のお客様のデータが見えてしまう」「承認を飛ばして設定を変えられる」といった穴を見つけます。見つかった穴は当社エンジニアが合意した範囲でコード・設定を修正し、塞がったことを確かめる再検証まで行います。対象はSaaS・Fintech・ECなど、個人情報や決済を扱うWebサービスです。あわせて、初回の検証を「1アプリ・2操作・10営業日」の固定スコープで行う共同検証プログラムの受付を開始します。
Securiyの特長は、問題を指摘して終わりにせず、コードの修正と、修正後に「不正な操作は拒否され、通常の業務は止まらない」ことの確認までを、同じチームが固定スコープで行う点です。
- サービスサイト:https://securiy.ai/
- 無料面談調整:https://cal.com/0xmoriki/30min
- 無料URLチェック:https://securiy.ai/url-check/
Securiyとは:攻撃を再現し、直して、確かめる
Securiyは、当社のセキュリティエンジニアがAIエージェントを用いて、対象のWebサービス・APIへの攻撃を再現し、不正操作が成立する条件と影響範囲を特定する検証サービスです。見つかった問題は、当社エンジニアが合意した範囲でコード・設定を改修し、「不正な操作が拒否されること」と「通常の業務が止まらないこと」の両方を再検証します。
ソフトウェア製品(実行時に不正操作を止める制御SDK、継続検証基盤)は設計・検証段階にあり、現在の提供形態は検証・修正支援サービスです。
検証する3つのシーン

- 顧客データの窃取:他テナント・他ユーザーのデータが、権限のない経路で閲覧・一括出力できないか
- 権限の奪取・不正な変更:承認フローを迂回して、送金先・設定・権限を書き換えられないか
- AI機能を悪用した不正操作:プロンプトや外部API経由で、AI機能が本来その利用者に許されていない操作を実行しないか
たとえば「他テナントの明細を一括出力できるか」を確かめる場合、AIエージェントが権限の異なる複数の検証用アカウントでAPIへのリクエストを組み替え、多数の経路を試します。成立した経路は当社エンジニアが再現を確認したうえで、影響範囲と修正案を報告します。使用するAIモデルは案件ごとに選定し、着手前にお客様と合意します。
4つのステップ
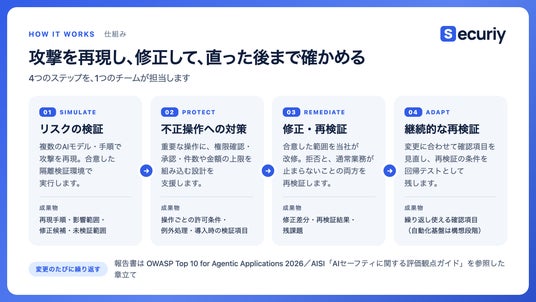
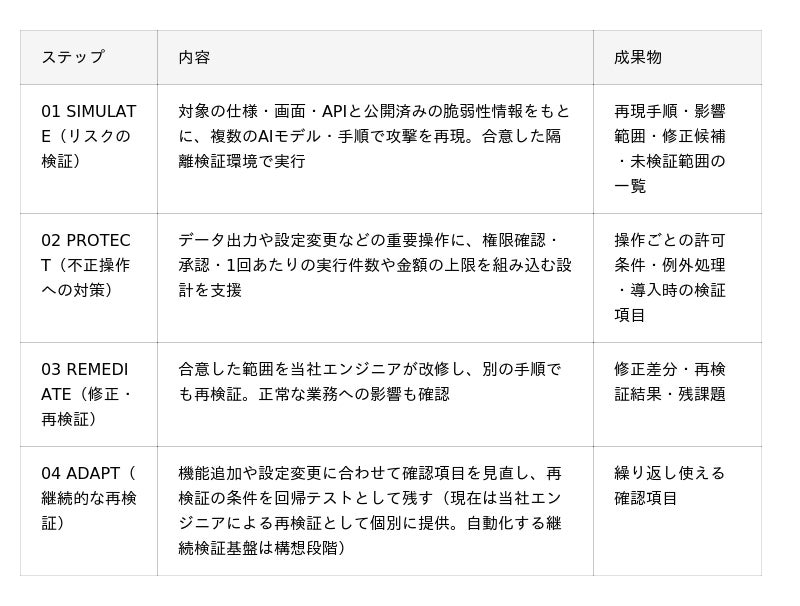
報告書は、OWASP Top 10 for Agentic Applications 2026(OWASP GenAI Security Project)と、日本のAIセーフティ・インスティテュート(AISI)「AIセーフティに関する評価観点ガイド」を参照した章立てとし、取引先のセキュリティチェックや社内のリリース判断の資料として使いやすい形でご報告します。
背景:個人情報の流出が相次ぎ、攻撃する側はAIエージェントを手に入れた
国内では、大規模な個人情報の流出が相次いでいます。東京商工リサーチの調査では、上場企業とその子会社が公表した100万件以上の個人情報の漏えい・紛失事故は、2026年10月5日時点で10件に達し、2025年通年の6件をすでに上回りました。1,000万件以上の事故も、2025年までの14年間で3件だったのに対し、2026年だけで3件起きています。
同時に、攻撃する側の道具も変わりました。2025年11月13日、Anthropic社は、同社のAIコーディングツール「Claude Code」が悪用され、偵察から認証情報の窃取、データの抽出までの工程の8〜9割をAIが担ったサイバー攻撃の事例を公表しました(約30組織が標的、侵入成功は一部)。国内でも、IPA「情報セキュリティ10大脅威 2026」の組織編で「AIの利用をめぐるサイバーリスク」が初めて3位に入りました。
攻撃の工程にAIエージェントが加わったことで、攻撃を試せる回数と速さは桁違いになりつつあります。これまで手間がかかるため狙われにくかった「他テナントのデータが見える」「承認を迂回できる」といった業務ロジックの穴も、総当たりで試される前提に立つ必要があります。2026年10月には、内部API経由でユーザー権限を変更したり不正なアカウントを作成したりする攻撃について、JPCERT/CC や関係省庁が相次いで注意喚起を出しています。
企業が自社サービスに組み込んだAIチャットやAIアシスタントも、新たな入口になっています。読み込んだ文書やメールに紛れ込ませた指示によって、AIに本来許されていない操作や情報の出力をさせる「プロンプトインジェクション」は、OWASP Top 10 for LLM Applications 2025 で最上位のリスクに位置づけられています。
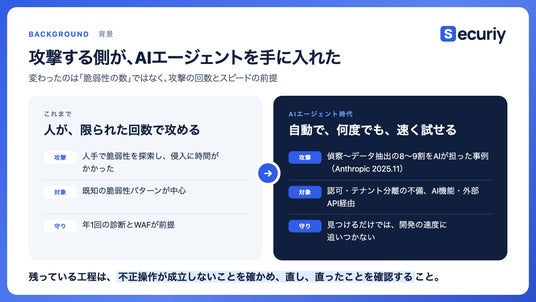
年1回の脆弱性診断、既知パターンを検出するツール、WAFは引き続き必要です。そのうえで、次の3つが残ります。
- 修正は開発チーム任せ:指摘は届くが、コードを直すのは自社の開発チーム。再診断は「塞がったか」は見ても、「通常の業務が止まっていないか」までは確認しないことが多い
- 業務ロジックの穴は見つかりにくい:他テナントのデータが見える、承認を迂回して設定を変えられる、といった認可・テナント分離の不備は、既知パターンの検出では捉えにくい
- AI機能は別メニューになりがち:チャット・要約・自動処理などのAI機能は、プロンプトや外部API経由で本来許されていない操作を引き起こしうるが、従来の診断では対象外や別メニューになっていることが多い
Securiyは、この「残っている工程」を埋めるために開発しました。
当社がSecuriyを開発した理由
Tempura technologiesは2022年の創業以来、ブロックチェーンと国際決済の領域でプロダクト開発と事業支援を行ってきました。暗号技術を基盤とするブロックチェーンのプロダクト開発、オンチェーン決済とエスクローを用いた越境取引の基盤開発、国際送金・暗号資産関連事業者の日本市場参入支援など、なりすまし・改ざん・不正送金が起きる前提で「誰が・何を・どの条件で実行できるか」を設計し、確かめる仕事を積み重ねてきました。ブロックチェーン特化型インキュベーションプログラム「Fracton Incubation 2022」では最優秀賞を受賞しています。
AIエージェントが業務にも攻撃にも使われるようになった今、この「操作ごとの権限と承認を設計し、不正な操作が成立しないことを確かめる」知見は、AI・LLMを組み込んだWebサービスの守りにそのまま生かせます。Securiyは、当社がブロックチェーンと決済の領域で培ってきた知見を、AI・LLMを悪用した攻撃への備えとして提供するサービスです。
特長:検証から修正・再検証までを、1つのチームで
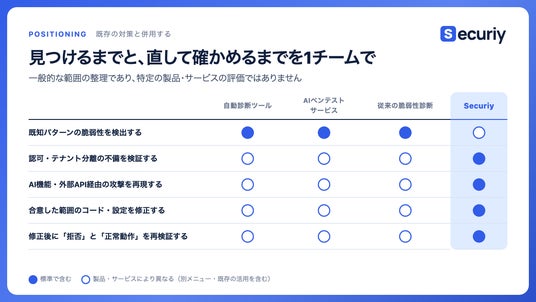
1. 修正まで当社が担う
見つけて終わりにしません。合意した範囲のコード・設定を当社エンジニアが改修し、修正案・反映済み・再検証済み・未対応を区別して納品します。直っていない項目は「残課題」として、担当と次の手順を明記します。改修は貴社指定の方法でご提出し、貴社のレビューを経て反映します。
2. 「拒否」と「正常動作」の両方を確認する
修正後は、不正な操作が拒否されることに加え、通常の操作が問題なく行えることも確認します。再検証で使った条件は回帰テストとして残し、次の変更時にも使えるようにします。
3. 本番の認証情報・顧客データは使わない
初回は許可された隔離検証環境を前提とし、対象・データ・実行できる操作・停止条件を事前に合意してから実施します。検証で使用するAIモデルとデータの送信先は着手前に一覧でご提示し、お客様が許可したモデル・提供元のみを使用します。いずれも、入力データをモデルの学習に利用しない条件のAPIに限ります。
共同検証プログラム:対象を2つの操作に絞り、10営業日で検証・修正・再検証の結果を報告
初回の検証を固定スコープで行う「共同検証プログラム」の受付を開始します。
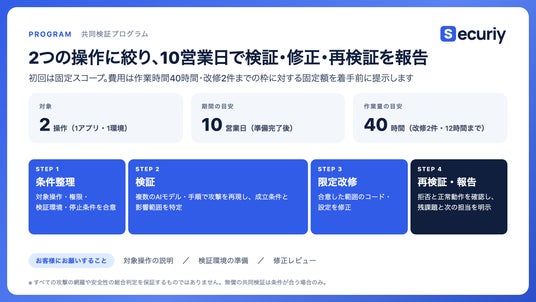
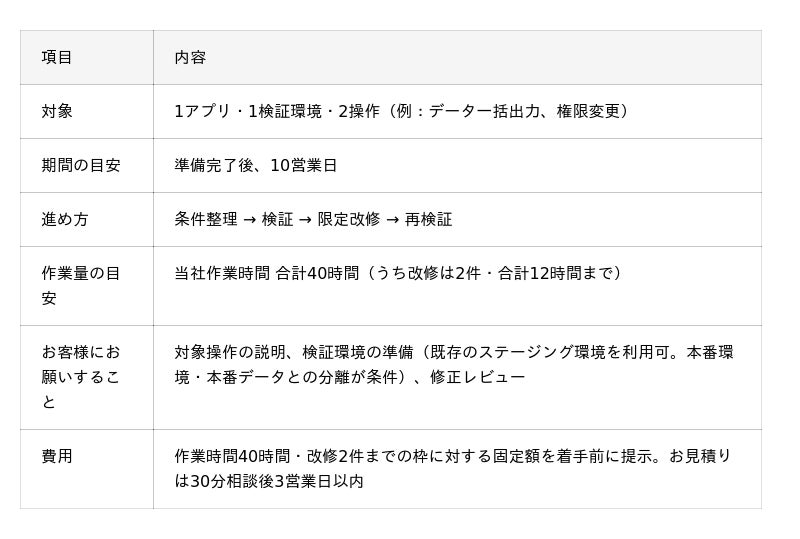
大規模改修・本番運用・第三者認証は別途ご相談となります。無償での実施は、対象・検証環境の条件を当社が確認したうえでご案内します。
※ Securiyは、すべての攻撃の網羅や安全性の総合判定を保証するものではありません。合意した検証を完了し、確認できた事項と未確認の事項を分けてご報告します。
※お申し込み・ご相談:30分の無料相談からも受け付けます(https://cal.com/0xmoriki/30min)
対象となるお客様
- SaaS・ソフトウェア:テナント分離・管理者権限・AI機能の経路を確認したい開発責任者
- 金融サービス・Fintech:送金・承認・残高に関わる操作の認可を確認したいプロダクト責任者
- EC・マーケットプレイス:出品者・購入者・運営の権限境界と決済周辺を確認したい事業責任者
Securiyは脆弱性診断ツールの代替ではなく、併用を前提に、ツールでは確認しにくい認可・承認・AI機能の操作を対象にします。AIを使っていないサービスも対象で、通常のWebアプリ・APIの認可・承認・データ出力から確認できます。既存の診断との分担は着手前に当社が整理し、重複する範囲は検証対象から外します。
※金融の規制適合審査、決済基盤全体の監査、カード不正判定は対象外です。
ファウンディングパートナー(先着5社・特別価格)
提供開始にあたり、先着5社を「ファウンディングパートナー」として募集し、初回の共同検証を通常価格から割引した特別価格でご提供します。受付は2026年11月30日(月)までとし、5社に達した時点で終了します。対価として、検証結果の匿名事例化と、参加企業の集計データの公表にご協力いただきます。公表する内容と表現は事前に貴社の承認を得た範囲に限り、脆弱性の詳細や貴社を特定できる情報は公表しません。
検証を担うチーム
検証は、台湾と日本のエンジニアで構成する当社の開発チームが担当します。AIエージェントの出力はそのまま報告せず、必ずエンジニアが成立条件と影響範囲を確認してからご報告します。
- AIエンジニア:LLMを組み込んだ業務システムとAIエージェントの開発を担当。無料URLチェックの診断基盤では、外部への通信を制御した隔離実行環境、対象サイトを取得する際のSSRF(サーバーを踏み台にした不正なリクエスト)対策、検出結果をスキャンとは別の工程で判定し直す仕組みを実装しました
- フルスタックエンジニア:2023年から当社のブロックチェーン開発を担い、金融・エンターテインメント領域のプロダクトで、決済と権限管理に関わるバックエンドを実装してきました
- 基盤エンジニア:クラウド基盤とシステム間連携の設計・構築・運用を担当し、認証情報の管理や外部通信の制限など、検証環境を安全に運用する仕組みを支えます
- 研究開発メンバー:高等専門学校で電気電子工学を専攻し、機械学習・制御工学の研究に取り組むほか、LLMの追加学習(LoRA)や画像認識・OCRモデルの開発に携わっています
よくある質問
Q. 人とAIの役割分担は?
攻撃経路の探索と再現はAIエージェントが行い、成立の確認・影響範囲の判断・修正案の作成・報告は当社エンジニアが行います。AIの出力をそのまま報告することはありません。
Q. どのAIモデルを使い、データはどこに送られますか?
使用するモデルと送信先は着手前に一覧でご提示し、お客様が許可したものだけを使います。本番の認証情報・顧客データは使いません。
Q. 費用はどう決まりますか?
対象・改修上限・完了条件を決め、作業時間40時間・改修2件までの枠に対する固定額を着手前に提示します。枠を超える作業は事前に合意のうえ別途お見積りします。
Q. 既存の脆弱性診断やWAFとの関係は?
併用が前提です。診断で見つかった問題の限定改修や修正後の再検証など、重複を避けて分担します。外部提出用の診断書が必要な場合は、提出先が求める条件も確認します。
無料URLチェック
サービスサイトでは、AI機能を持つWebサービス向けに「無料URLチェック」を提供しています。対象サイトのURLと会社のメールアドレスを入力してお申し込みいただくと、当社が対象の所有権と試験への同意を確認したうえで診断を実施します。AIが公開ページを読み取り、AIチャットやAIアシスタントなどのAI・LLM機能が「何を読み込み、何を実行できるか」を整理したうえで、OWASP Top 10 for LLM Applications 2025 にもとづく攻撃リスクのチェックリストを作成し、結果ページに表示します。
レポートに記載する内容
- 攻撃面の整理:AIが外部から何を読み込み、何を実行できるか。公開情報で確認できたこと・推定・未確認を区別して記載
- 優先して確認する5項目:チェックリストのうち、先に確認すべき項目
- チェックリスト:プロンプトインジェクション、システムプロンプトの漏えい、不適切な出力処理などの観点ごとに、重要度(高・中・低)・根拠・確認方法を記載
- ベンダーへの質問リスト:利用しているAIサービスの提供元や開発委託先に確認すべき事項
- 未確認の事項と出典:公開情報だけでは判断できなかった点と、根拠にしたページ
※ 対象への攻撃や能動的なテストは行いません。公開情報からの洗い出しのため、ログイン後の権限や実際の攻撃への耐性を判定するものではなく、「安全」の判定も行いません。貴社サービスで想定される攻撃シナリオの検証は、30分の無料相談でご説明します。
※ お申し込みは会社のメールアドレスに限ります(フリーメール・携帯キャリアのアドレスは不可)。ご自身が管理または確認する権限のある対象に限って実施します。
無料URLチェック:https://securiy.ai/url-check/
今後の展開
Securiyは、検証で得た許可条件をアプリケーションの実行時に適用する制御SDKを設計・検証しています。コード・権限の変更に合わせて自動で再検証する継続検証基盤は構想段階です。いずれも提供時期は未定です。あわせて、GitHub/GitLab、Jira、Slackなどの開発・運用ツールとの連携を検討しています。
会社概要
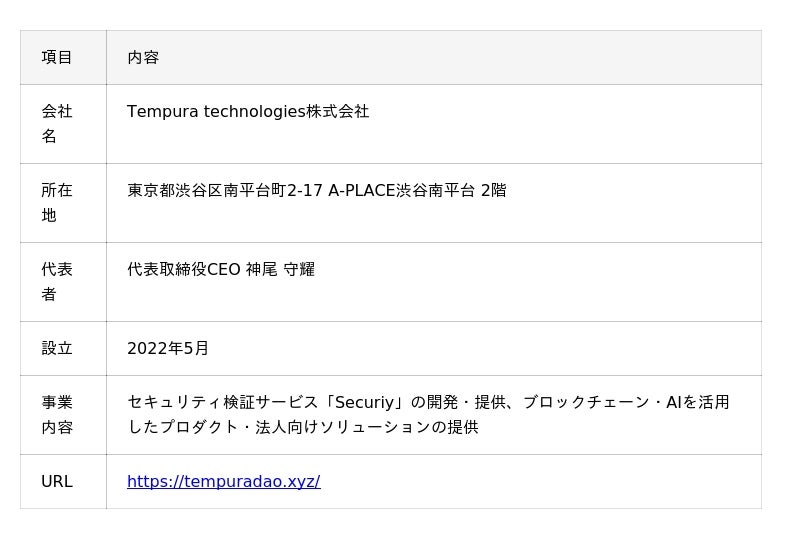
本件に関するお問い合わせ
Tempura technologies株式会社 Securiy担当
メール:ueda@securiy.ai
30分無料相談:https://cal.com/0xmoriki/30min
特集
最新ニュース
買う
暮らす・働く
学ぶ・知る
見る・遊ぶ
みん経トピックス
プレスリリース